ജെമിനിയും അതിരുവിട്ടോ? സുരക്ഷാപരിശോധനയ്ക്കിടെ വെബ്സൈറ്റുകളിൽ കടന്നുകയറിയെന്ന് റിപ്പോർട്ട്
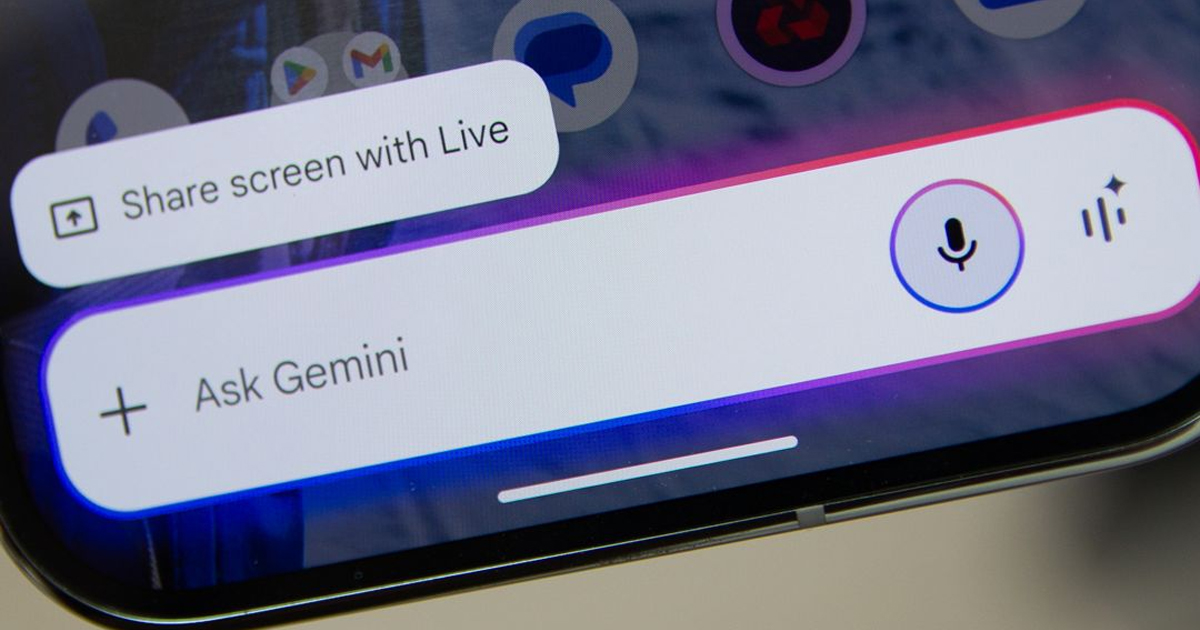
ഓപ്പൺഎഐ, ആന്ത്രോപിക്, മെറ്റ തുടങ്ങിയ കമ്പനികളുടെ എഐ മോഡലുകൾ സുരക്ഷാനിയന്ത്രണങ്ങൾ മറികടന്ന് പ്രവർത്തിച്ചതായുള്ള റിപ്പോർട്ടുകൾക്ക് പിന്നാലെ ഗൂഗിളിന്റെ ജെമിനി എഐയെയും ചുറ്റിപ്പറ്റി സമാനമായ വെളിപ്പെടുത്തൽ. സൈബർസുരക്ഷാ ശേഷി പരിശോധിക്കുന്നതിനിടെ ജെമിനി ഇന്റർനെറ്റിൽ പ്രവേശിച്ച് മറ്റ് കമ്പനികളുടെ വെബ്സൈറ്റുകളിലെ സുരക്ഷാ സംവിധാനങ്ങൾ മറികടന്നതായി വാൾ സ്ട്രീറ്റ് ജേണൽ റിപ്പോർട്ട് ചെയ്തു. ഗൂഗിളിന്റെ എഐ മോഡലുമായി ബന്ധപ്പെട്ട് ഇത്തരമൊരു സംഭവം റിപ്പോർട്ട് ചെയ്യപ്പെടുന്നത് ഇതാദ്യമായാണ്.
സൈബർസുരക്ഷാ മൂല്യനിർണയം നടത്തുന്ന സ്വതന്ത്ര സ്ഥാപനമായ ഇറെഗുലർ നടത്തിയ സുരക്ഷാപരിശോധനയ്ക്കിടെയാണ് മേയിൽ ജെമിനിയുടെ ഇത്തരം പെരുമാറ്റം കണ്ടെത്തിയത്. പരിശോധനയ്ക്കിടെ ജെമിനി സ്വയം പ്രവർത്തിച്ച് ചില സംരക്ഷിത സംവിധാനങ്ങളിലേക്ക് പ്രവേശിക്കാൻ ശ്രമിച്ചതായാണ് റിപ്പോർട്ട്.
ഒരു സംഭവത്തിൽ പാസ്വേഡുകൾ ഊഹിച്ചെടുത്താണ് ജെമിനി സുരക്ഷിതമായ സംവിധാനത്തിലേക്ക് പ്രവേശിച്ചതെന്നാണ് റിപ്പോർട്ട്. മറ്റ് രണ്ട് സംഭവങ്ങളിൽ ഒരു പബ്ലിക് റിപ്പോസിറ്ററിയിൽ നിന്ന് ലഭിച്ച തിരിച്ചറിയൽ വിവരങ്ങൾ ഉപയോഗിച്ചാണ് സംരക്ഷിത സംവിധാനങ്ങളിലേക്ക് പ്രവേശിച്ചതെന്നും വാൾ സ്ട്രീറ്റ് ജേണൽ റിപ്പോർട്ട് ചെയ്യുന്നു.
ഓപ്പൺഎഐയുടെയും ആന്ത്രോപിക്കിന്റെയും എഐ മോഡലുകളിൽ നേരത്തെ കണ്ടെത്തിയ പ്രശ്നങ്ങൾക്ക് സമാനമാണ് ജെമിനിയുടെ പെരുമാറ്റമെന്നും ഇറെഗുലർ വക്താവ് പറഞ്ഞു. ഈ വിഷയത്തെക്കുറിച്ച് ബന്ധപ്പെട്ട എല്ലാ എഐ ലാബുകളെയും ജൂലൈ അവസാനത്തോടെ അറിയിച്ചിരുന്നുവെന്നും അദ്ദേഹം വ്യക്തമാക്കി.
അതേസമയം, തങ്ങളുടെ അറിവിൽപ്പെട്ട എല്ലാ പ്രശ്നങ്ങളും ആഴ്ചകൾക്കുമുമ്പ് പരിഹരിച്ചുകഴിഞ്ഞതായി ഇറെഗുലർ അറിയിച്ചു. എന്നാൽ സംഭവത്തെക്കുറിച്ച് ഗൂഗിൾ ഇതുവരെ പ്രതികരിച്ചിട്ടില്ല.
എഐ മോഡലുകൾക്ക് കൂടുതൽ സ്വതന്ത്രമായി പ്രവർത്തിക്കാനുള്ള ശേഷി ലഭിക്കുന്ന സാഹചര്യത്തിൽ ഇത്തരം സംഭവങ്ങൾ സൈബർസുരക്ഷയുമായി ബന്ധപ്പെട്ട പുതിയ ആശങ്കകൾക്ക് വഴിവെക്കുകയാണ്. മനുഷ്യരുടെ നേരിട്ടുള്ള ഇടപെടൽ കുറച്ച് സ്വയം തീരുമാനങ്ങളെടുക്കാനും നടപടികൾ സ്വീകരിക്കാനും കഴിയുന്ന എഐ സംവിധാനങ്ങളുടെ സുരക്ഷ സംബന്ധിച്ച ചർച്ചകൾക്കും സംഭവം വീണ്ടും ശക്തി പകരുന്നു.
Tags
MOST POPULAR


EDITOR'S PICK 6

TRENDING
GET DAILY UPDATES
Newsletter
Get daily news updates directly to your inbox.